
Nehmen Sie an unserem Webinar teil und erfahren Sie, wie PULZARIS Analyst Agent Warnmeldungen schneller in für Analysten verwertbare Entscheidungen umwandelt, während Ihre Analysten weiterhin die Kontrolle behalten.
60 minuten · Englisch · Microsoft Teams

Die Teilnahme ist kostenlos. Mit Live-Demo und Fragerunde.
Erfahren Sie, wie KI-gestützte Untersuchungen im realen SOC-Betrieb funktionieren – jenseits von Produktversprechen.
Lernen Sie aus praktischen Erfahrungen mit KI-gestützter Vorfalluntersuchung in Live-Kundenumgebungen.
Zu viele Warnmeldungen, unzusammenhängende Informationen und manuelle Untersuchungen halten SOC-Teams auf. Erfahren Sie, wie KI-gestützte Untersuchungen dabei helfen, diese Herausforderungen zu bewältigen, ohne dass die Analysten die Kontrolle verlieren.
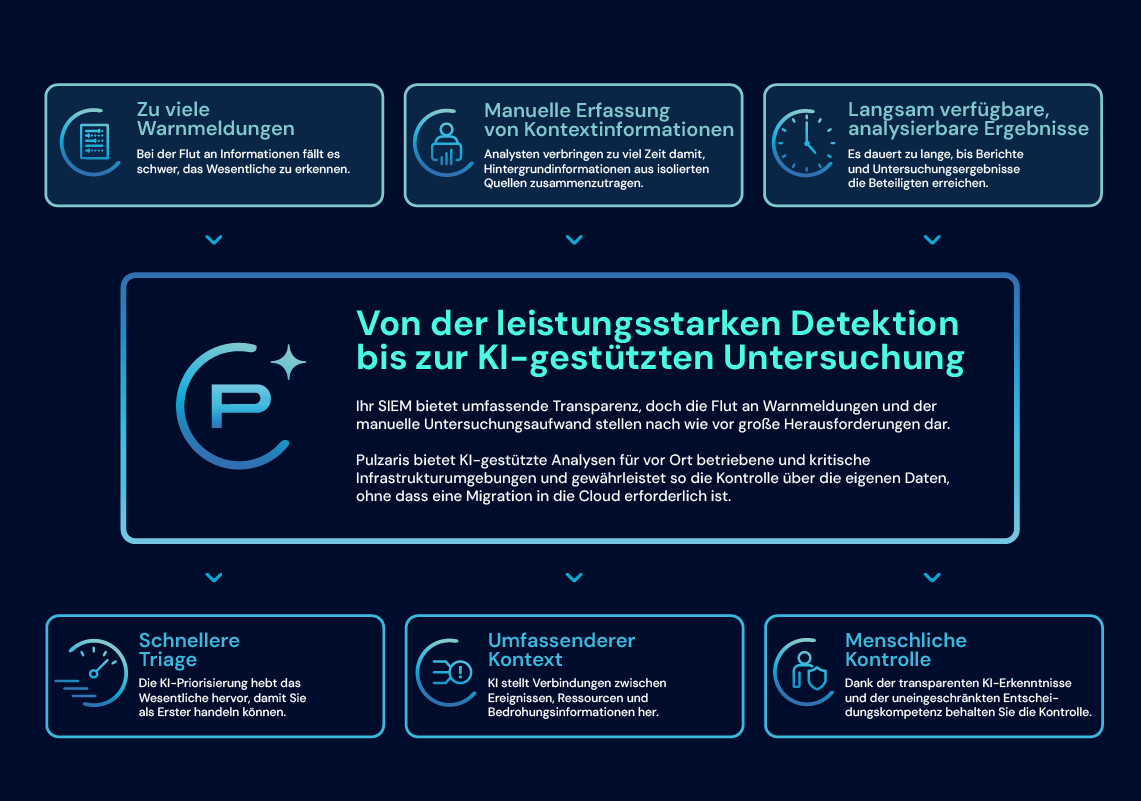
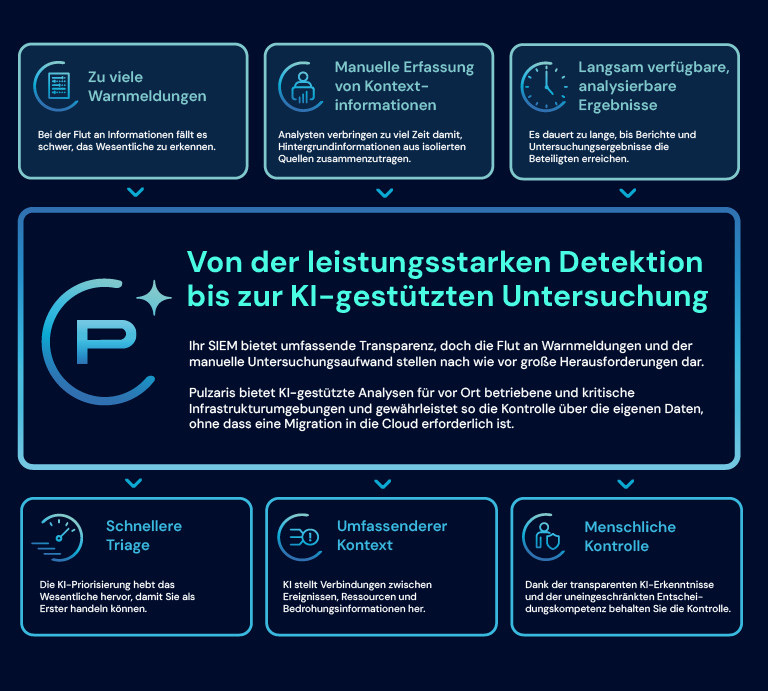
PULZARIS ersetzt das SIEM nicht. Es ergänzt Ihren bestehenden SOC-Workflow um KI-gestützte Funktionen zur Triage, Datenanreicherung, Priorisierung und Unterstützung bei der Untersuchung.
SIEM
PULZARIS Analyst Agent
Kurzbericht zur Vorfallanalyse
SOC-Analyst (m/w)
Beginnen Sie von Anfang an mit einer bewährten SIEM-Grundlage und einer KI-gestützten Untersuchung.
Priorisieren Sie Alarme und heben Sie das Wichtigste hervor.
Erstellen Sie einen Kontext über Protokolle, Endpunkte, Netzwerk, Identitäten und Ereignisse hinweg.
Verknüpfen Sie Nutzer, IP-Adressen und Ressourcen, um Zusammenhänge und den Auswirkungsbereich aufzudecken.
Fügen Sie Reputationsdaten, IOCs und Bedrohungsinformationen hinzu, um einen tieferen Kontext zu erhalten.
Bewerten Sie Vorfälle anhand von Risiko und Zuverlässigkeit, um den Analysten bei der Priorisierung zu unterstützen.
Erstellen Sie strukturierte Zusammenfassungen mit Belegen, einer Schlussfolgerung und Handlungsempfehlungen.
Stellen Sie PULZARIS in einer kontrollierten Umgebung in der Nähe sensibler SOC-Daten bereit.
Entwickelt und validiert anhand realer SOC-Untersuchungsabläufe.
Reduzieren Sie die Verarbeitung in der Cloud und halten Sie Ihre KI-Betriebskosten kalkulierbar.
Beginnen Sie von Anfang an mit einer bewährten SIEM-Grundlage und einer KI-gestützten Untersuchung.
Priorisieren Sie Alarme und heben Sie das Wichtigste hervor.
Erstellen Sie einen Kontext über Protokolle, Endpunkte, Netzwerk, Identitäten und Ereignisse hinweg.
Verknüpfen Sie Nutzer, IP-Adressen und Ressourcen, um Zusammenhänge und den Auswirkungsbereich aufzudecken.
Fügen Sie Reputationsdaten, IOCs und Bedrohungsinformationen hinzu, um einen tieferen Kontext zu erhalten.
Bewerten Sie Vorfälle anhand von Risiko und Zuverlässigkeit, um den Analysten bei der Priorisierung zu unterstützen.
Erstellen Sie strukturierte Zusammenfassungen mit Belegen, einer Schlussfolgerung und Handlungsempfehlungen.
Stellen Sie PULZARIS in einer kontrollierten Umgebung in der Nähe sensibler SOC-Daten bereit.
Entwickelt und validiert anhand realer SOC-Untersuchungsabläufe.
Reduzieren Sie die Verarbeitung in der Cloud und halten Sie Ihre KI-Betriebskosten kalkulierbar.
Trägt dazu bei, dass sensible SOC-Telemetriedaten unter der Kontrolle des Kunden bleiben.
Sensible Daten können verschleiert, ersetzt und durch Verschlüsselung geschützt werden.
Unterstützt sowohl kundengesteuerte als auch Vor-Ort-Bereitstellungsmodelle.
Präsentieren die für die analytische Überprüfung erforderlichen Fakten, Begründungen und Argumente.
PULZARIS wurde durch praktische SOC-Einsätze, SIEM-Fachwissen und reale Ermittlungsabläufe geprägt.
deine SOC-Erfahrung
Experten
untersuchte Vorfälle
Nein. PULZARIS ersetzt Ihr SIEM-System nicht. Es ergänzt die bestehenden SOC-Arbeitsabläufe um eine auf KI-basierende Analyseebene und unterstützt die Analysten dabei, schneller vom Alarm zur Lagebeurteilung, zur Schlussfolgerung und zur empfohlenen Maßnahme zu gelangen.
PULZARIS Analyst Agent wurde ursprünglich für NetWitness SIEM entwickelt und validiert. Die Architektur ist so konzipiert, dass sie je nach verfügbaren APIs, Telemetriequalität und kundenspezifischen Anforderungen auch umfassendere SIEM-Integrationen unterstützt.
Nein. PULZARIS unterstützt den Untersuchungsprozess durch Kontextinformationen, Datenanreicherung, Bewertung und Handlungsempfehlungen, doch die Verantwortung für die Validierung, Eskalation und endgültige operative Entscheidungen liegt weiterhin bei den menschlichen Analysten.
PULZARIS ist für kontrollierte SOC-Umgebungen in Unternehmen konzipiert. Sensible Daten können maskiert, ersetzt und durch Verschlüsselung geschützt werden, während kundenkontrollierte oder Vor-Ort-Bereitstellungsmodelle dazu beitragen, die SOC-Telemetrie unter Kontrolle zu halten.
PULZARIS richtet sich an SOC-Teams in Unternehmen, MSSPs, MDR-Anbieter und Organisationen, die den Aufwand für sich wiederholende Untersuchungsarbeiten reduzieren möchten, ohne dabei die Kontrolle der Analysten zu beeinträchtigen.
Your request has been successfully submitted. You can now access the document below.
We’re glad you registered for our webinar.
We’ll be in touch shortly via email with the details.
Be among the first to access premium PULZARIS content. Complete the form below and download the document instantly.